IBM iにおける電子証明書のセキュリティ問題と対策について
2026年10月20日、電子認証局(CA)であるeMudhraが発行した中間認証局の電子証明書に関して、セキュリティ上の問題が報告されました。
この問題は、中間認証局の秘密鍵が不適切な方法で生成されていたことにより、第三者が正規の証明書に見せかけた不正な電子証明書を作成できる可能性があるというものです。
これを受け、株式会社中部システムは、パートナーである米国Seiden Groupと協力し、IBM iおよびCS^2をご利用のお客様に向けて、影響範囲と対策に関する情報をご案内いたします。
今回のセキュリティ問題について
HTTPSによる暗号化通信では、電子証明書を使用して通信相手の正当性を確認しています。
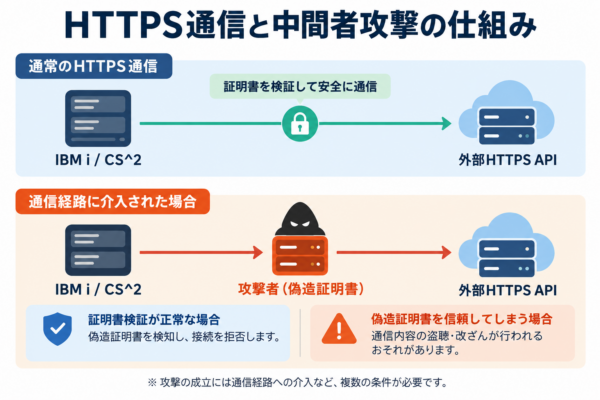
今回の問題では、攻撃者が不正な電子証明書を作成し、通信経路に介入することで、正規のサーバーになりすます「中間者攻撃(Man-in-the-Middle Attack)」が成立する可能性があります。
これにより、条件によってはHTTPS通信の盗聴や通信内容の改ざんにつながるおそれがあります。
ただし、今回の問題によってIBM iやCS^2に直接侵入できるわけではありません。
実際にHTTPS通信の盗聴や改ざんを行うためには、攻撃者が通信経路に介入できることや、不正な電子証明書が通信元のシステムで信頼されてしまうことなど、複数の条件が必要となります。
【図:通常のHTTPS通信と中間者攻撃の比較】
IBM iおよびCS^2への影響
今回の問題は、IBM iのPASE環境で動作するソフトウェアにも影響する可能性があります。
特に、PHPのcURLなどを使用して外部のHTTPSサービスやWeb APIへ接続する場合には、利用している電子証明書の信頼設定によって影響を受ける可能性があります。
一方、社内ネットワーク内での基幹業務処理など、外部へのHTTPS通信を行わない用途については、今回の中間者攻撃による影響は限定的と考えられます。
なお、本件はPHP自体の脆弱性ではなく、電子証明書の信頼性に関する問題であり、PHPのバージョンにかかわらず、利用する証明書ストアの設定により影響を受ける可能性があります。
IBM iにおける対策
Seiden Groupでは、IBM iにおける次の対策を案内しています。
1. PASE環境の電子証明書への対応
IBM iのPASE環境で使用される電子証明書の信頼ストアについて、問題に関連する認証局を信頼対象から除外する方法が案内されています。
IBMから修正済みの ca-certificates-mozilla パッケージが提供された場合には、パッケージを更新することで対応できます。
2. DCM(Digital Certificate Manager)の確認
IBM iのDCMについても、対象となる認証局の電子証明書が登録されている場合は、削除する方法が案内されています。
なお、対象となる認証局の証明書は、通常のIBM iのDCM初期構成には含まれていないとされています。
3. 対策の適用について
電子証明書の信頼設定を変更すると、一部のHTTPS通信に影響が生じる可能性があります。
対策を実施する際には、現在の利用環境や接続先サービスへの影響を確認したうえで適用してください。
具体的な確認方法および対策手順については、Seiden Groupの技術情報をご参照ください。
イメージ
今後の対応について
株式会社中部システムは、Seiden Groupとの技術協力体制のもと、IBM iおよびCS^2のセキュリティに関する情報を継続して収集し、必要に応じてお客様へご案内してまいります。